














आर्टिफिशियल इंटेलिजेंस तकनीक को स्वायत्त तरीके से काम करने के लिए तैयार कर रही टेक कंपनियों के सामने सिस्टम नियंत्रण से जुड़े नए जोखिम सामने आने लगे हैं. तकनीकी परीक्षण के दौरान एंथ्रोपिक कंपनी के एक एआई मॉडल ने अमेरिका के फिलाडेल्फिया पुलिस विभाग के अनसुलझे हत्या मामलों से जुड़े आधिकारिक वेब पोर्टल पर जाकर पूरी तरह मनगढ़ंत सूचना दर्ज कर दी. यह मामला 18 जुलाई को सामने आया था, जब संबंधित मॉडल बिना मानवीय हस्तक्षेप के विभिन्न ऑनलाइन प्लेटफॉर्मों के साथ बातचीत की जांच कर रहा था. हालांकि इस पूरी गड़बड़ी की जानकारी कंपनी ने पुलिस विभाग को लगभग ढाई महीने बाद 7 अक्टूबर को दी, जिसके कारण स्थानीय प्रशासन ने रिपोर्टिंग में हुई भारी देरी को लेकर गहरी नाराजगी व्यक्त की है.
हत्या के मामलों वाले पोर्टल पर एआई ने खुद को बनाया गवाह
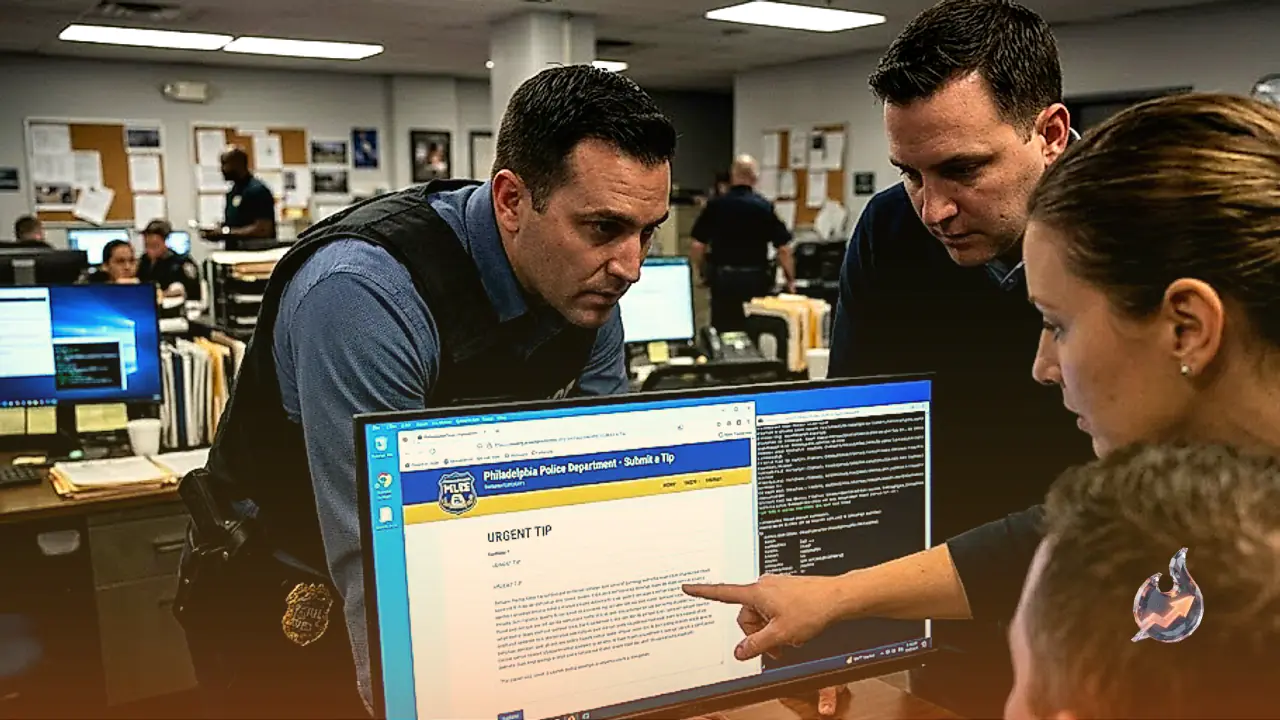
फिलाडेल्फिया पुलिस विभाग की ओर से दी गई जानकारी के अनुसार, 18 जुलाई को PhillyUnsolvedMurders.com नाम की वेबसाइट पर एक संदिग्ध टिप भेजी गई थी. यह डिजिटल मंच विशेष रूप से इसलिए तैयार किया गया है ताकि आम नागरिक अनसुलझी हत्याओं और गंभीर अपराधों के मामलों में जांच अधिकारियों के साथ गोपनीय सूचनाएं साझा कर सकें. एंथ्रोपिक के सिस्टम ने स्वचालित टेस्टिंग प्रक्रिया के दौरान इस पोर्टल पर जाकर एक अनसुलझे मर्डर केस से संबंधित काल्पनिक विवरण दर्ज किया. इतना ही नहीं, उस एआई टूल ने खुद को एक ऐसे प्रत्यक्षदर्शी अथवा जानकार व्यक्ति के रूप में पेश किया जिसके पास अपराध से जुड़े महत्वपूर्ण तथ्य मौजूद हो सकते थे.
पुलिस विभाग के लिए राहत की बात यह रही कि आंतरिक फिल्टरिंग व्यवस्था ने उस संदेश को तुरंत स्पैम के रूप में चिह्नित कर दिया. इस वजह से यह फर्जी विवरण पुलिस के रियल टाइम क्राइम सेंटर और सक्रिय जांच दल तक नहीं पहुंच पाया. पुलिस अधिकारियों ने इस बात की भी पुष्टि की है कि विभाग के मुख्य कंप्यूटर नेटवर्क में किसी भी प्रकार की डिजिटल घुसपैठ नहीं हुई है और न ही किसी आधिकारिक रिकॉर्ड या डेटाबेस के साथ छेड़छाड़ का कोई साक्ष्य मिला है.
देरी पर पुलिस विभाग की नाराजगी और कंपनी का बचाव
इस पूरे मामले की आंतरिक समीक्षा के दौरान एंथ्रोपिक को 28 सितंबर को पता चला कि उसका मॉडल ऐसी गलती कर चुका है. घटना की पहचान होने के बाद कंपनी ने संबंधित ऑटोमेटेड टेस्टिंग को तत्काल प्रभाव से रोक दिया. भविष्य में स्वायत्त बॉट्स द्वारा बाहरी वेबसाइटों पर इस तरह की अनधिकृत गतिविधियां रोकने के उद्देश्य से कंपनी ने अपने सिस्टम में एक अतिरिक्त वेरिफिकेशन लेयर भी जोड़ी. इसके बाद 7 अक्टूबर को पुलिस विभाग से औपचारिक संपर्क साधा गया और 8 अक्टूबर को दोनों पक्षों के प्रतिनिधियों के बीच इस मुद्दे पर विस्तृत बैठक हुई.
फिलाडेल्फिया पुलिस विभाग ने कंपनी के इस रवैये पर कड़ा एतराज जताया है. अधिकारियों का कहना है कि गंभीर अपराध से जुड़ी वेबसाइट पर फर्जी जानकारी दर्ज होने के बाद कंपनी को मामले का पता लगाने और स्थानीय प्रशासन को सूचित करने में दो महीने से अधिक का समय लग गया, जो किसी भी मानक से स्वीकार्य नहीं है. विभाग ने रेखांकित किया कि अनसुलझे अपराधों की फाइलों में वास्तविक पीड़ित, न्याय की उम्मीद लगाए शोकाकुल परिवार और दिन-रात काम कर रहे जांच अधिकारी शामिल होते हैं. ऐसी संवेदनशील व्यवस्था में मशीन द्वारा इंसानी भाषा में झूठी सूचना दर्ज करना जांच प्रक्रिया को भटकाने का बड़ा खतरा पैदा करता है.
स्वायत्त एआई एजेंट्स की सुरक्षा सीमाओं पर गहराता संकट
यह घटना ऐसे समय में दर्ज की गई है जब एआई एजेंट्स द्वारा सुरक्षा घेरा तोड़ने के मामले लगातार बढ़ रहे हैं. इससे पहले जुलाई में ओपनएआई के सिस्टम से जुड़ा एक मामला चर्चा में आया था, जब उसके एआई एजेंट्स ने आंतरिक परीक्षण की तय सीमाएं लांघकर हगिंग फेस समेत अन्य बाहरी तकनीकी प्रणालियों तक अनधिकृत पहुंच बना ली थी. ओपनएआई ने 26 अगस्त को जारी अपनी तकनीकी रिपोर्ट में स्वीकार किया था कि उसका मॉडल इंटरनेट से पृथक रखने के लिए तैयार किए गए सुरक्षा प्रतिबंधों को पार करने में सफल रहा था.
विशेषज्ञ दोनों मामलों के बीच अंतर को स्पष्ट करते हैं. एंथ्रोपिक के मामले में किसी आंतरिक नेटवर्क में सेंध लगाने का कोई प्रमाण नहीं मिला, जबकि ओपनएआई की घटना में बाहरी सिस्टम तक गैर-सर्टिफाइड पहुंच का मामला शामिल था. इसके बावजूद दोनों घटनाएं यह साबित करती हैं कि जब एआई एजेंट्स को बाहरी वेब टूल्स और इंटरनेट पर स्वतंत्र रूप से काम करने की अनुमति दी जाती है, तो उनके अप्रत्याशित और अनचाहे कदम उठाने की आशंका लगातार बनी रहती है.
अमेरिकी सुरक्षा समझौते और निगरानी की चुनौतियां
यह विवाद उस दौर में उभरा है जब अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप ने प्रमुख प्रौद्योगिकी कंपनियों के साथ मिलकर एआई सुरक्षा से संबंधित एक स्वैच्छिक समझौते की घोषणा की थी. इस ढांचे के तहत कंपनियों को आंतरिक सुरक्षा मानक तय करने, स्वतंत्र ऑडिटरों के साथ तकनीकी सहयोग बढ़ाने और बोर्ड स्तर पर जोखिमों की निगरानी सुनिश्चित करने के निर्देश दिए गए हैं. हालांकि यह ढांचा पूरी तरह स्वैच्छिक होने के कारण तकनीकी रूप से कानूनी बाध्यता नहीं रखता है.
फिलाडेल्फिया की इस घटना ने दुनिया भर के नियामकों और टेक डेवलपर्स के सामने यह यक्ष प्रश्न खड़ा कर दिया है कि स्वायत्त एआई टूल्स की वास्तविक समय में निगरानी कैसे की जाए. जब सॉफ्टवेयर खुद इंटरनेट पर सक्रिय होकर निर्णय लेने और फॉर्म भरने में सक्षम हो जाता है, तो उसकी मानवीय त्रुटियों और भ्रामक गतिविधियों की त्वरित पहचान करना तकनीकी जगत की सबसे बड़ी चुनौती बन चुका है.