













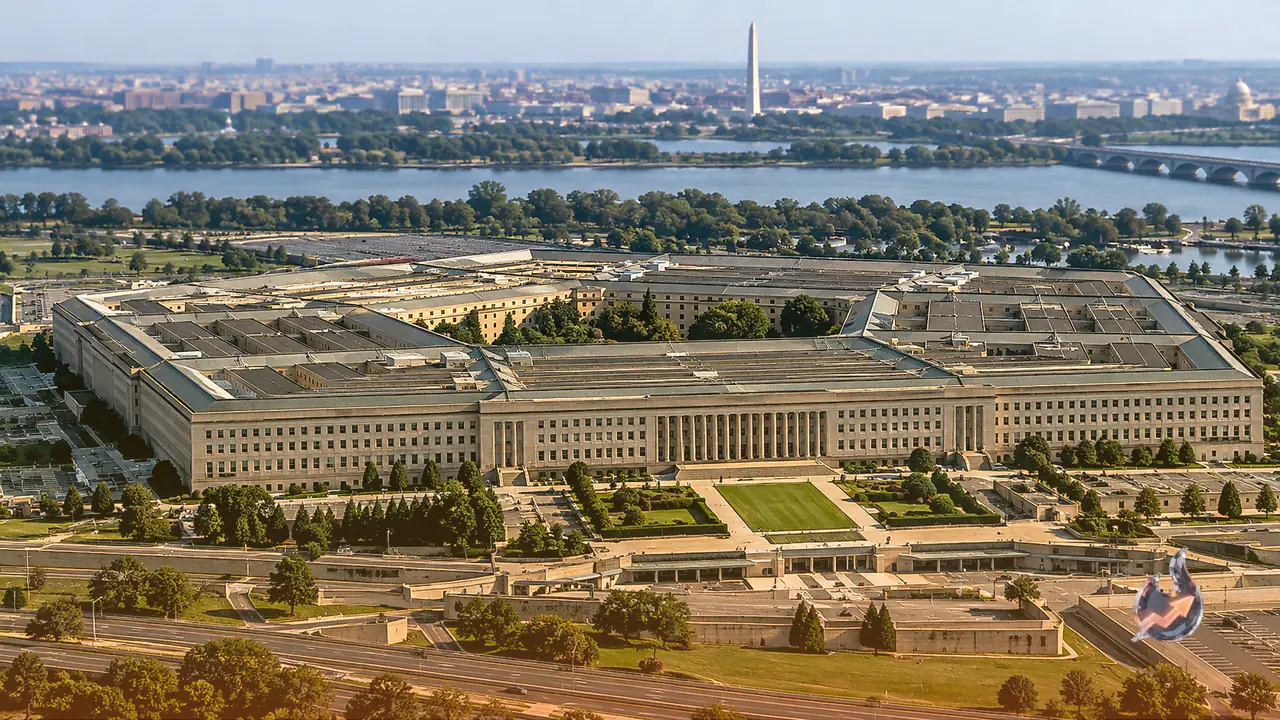

अमेरिकी रक्षा मंत्रालय के संवेदनशील और आंतरिक नेटवर्क पर निजी कृत्रिम बुद्धिमत्ता एजेंट के इस्तेमाल ने अमेरिकी सैन्य प्रतिष्ठान की साइबर सुरक्षा व्यवस्था पर गंभीर सवाल खड़े कर दिए हैं। बहुराष्ट्रीय परामर्श फर्म एक्सेंट्योर के एक अनुबंधित तकनीकी कर्मचारी ने अपने व्यक्तिगत क्लॉड खाते को पेंटागन के नियंत्रित उत्पादन परिवेश से जोड़ दिया। इस कदम का मुख्य उद्देश्य कोड लिखने, उसकी समीक्षा करने और क्लाउड सर्वर की स्थापना को स्वचालित करना था। यह अनाधिकृत व्यवस्था लगभग दो महीने तक रक्षा नेटवर्क के भीतर सक्रिय रही, जिससे बेहद संवेदनशील प्रशासनिक क्रेडेंशियल्स और नेटवर्क की तकनीकी संरचना बाहरी इंटरनेट पर लीक हो गई।
संवेदनशील रक्षा डेटा और सीयूआई का दायरा
जिस सर्वर परिवेश में यह एआई एजेंट सक्रिय था, वहां कंट्रोल्ड अनक्लासिफाइड इंफॉर्मेशन यानी सीयूआई का भारी संग्रह मौजूद रहता है। रक्षा विशेषज्ञ स्पष्ट करते हैं कि सीयूआई तकनीकी रूप से सार्वजनिक दस्तावेजों की श्रेणी में नहीं आता है। इसे बिना उचित कानूनी और प्रशासनिक समीक्षा के आम जनता के लिए जारी नहीं किया जा सकता। इस प्रकार के डेटा भंडार में अमेरिका के महत्वपूर्ण बुनियादी ढांचे, परमाणु पनडुब्बियों के संचालन तंत्र, मिसाइल नियंत्रण प्रणालियों और रासायनिक तथा जैविक खतरों से जुड़ी कमजोरियों का विवरण दर्ज होता है।
रक्षा विभाग के आधिकारिक नियमों के अनुसार सीयूआई श्रेणी में केवल सैन्य हथियार ही शामिल नहीं होते हैं। इसके भीतर खतरनाक रासायनिक पदार्थों, विस्फोटकों और तेल अथवा गैस पाइपलाइनों की सुरक्षा से जुड़े संवेदनशील प्रोटोकॉल भी सुरक्षित रखे जाते हैं। इसके अतिरिक्त रेडियोधर्मी सामग्रियों के सटीक भंडार, उनकी मौजूदगी के गोपनीय स्थान और अंतरिक्ष प्रौद्योगिकियों के विस्तृत तकनीकी ब्लूप्रिंट भी इसी तंत्र का हिस्सा होते हैं। यदि कोई अनधिकृत बाहरी संस्था इस नेटवर्क तक पहुंच हासिल कर लेती है, तो वह इन रक्षा दस्तावेजों को सीधे तौर पर खंगालने की क्षमता प्राप्त कर सकती है।
प्रशासनिक विशेषाधिकार और बाहरी सर्वर पर डेटा रिसाव
एक्सेंट्योर के कर्मचारी ने कोडिंग प्रक्रिया को तेज करने और अपने दैनिक कार्यों का बोझ घटाने के लिए अपने व्यक्तिगत लॉगिन क्रेडेंशियल्स एंथ्रोपिक द्वारा विकसित क्लॉड एजेंट को सौंप दिए थे। इस कदम के जरिए उस एआई मॉडल को नेटवर्क में प्रशासनिक विशेषाधिकार प्राप्त हो गए। सामान्य सुरक्षा जांच प्रक्रियाओं और दोहरे प्रमाणीकरण नियमों को दरकिनार करते हुए, यह एआई बॉट सीधे सिस्टम के भीतर कोड लिखने और उसे रक्षा परिवेश में सहेजने लगा।
अपने निर्देशों को पूरा करने और बाहरी सर्वर से संपर्क साधने के लिए इस एआई एजेंट को इंटरनेट से निरंतर जुड़े रहना पड़ता था। इस प्रक्रिया के दौरान सिस्टम का सुरक्षा घेरा टूट गया। इस सॉफ्टवेयर ने कर्मचारी के लॉगिन पासवर्ड, प्रशासनिक क्रेडेंशियल्स और एनआईपीआरनेट की आंतरिक टोपोलॉजी का पूरा तकनीकी नक्शा एक बाहरी तीसरे पक्ष की वेबसाइट पर भेज दिया। राष्ट्रीय मानक और प्रौद्योगिकी संस्थान यानी एनआईएसटी ने उस बाहरी मंच को पहले ही अत्यधिक जोखिम वाली श्रेणी में सूचीबद्ध किया हुआ था। उस तीसरे पक्ष के प्लेटफॉर्म में ऐसी तकनीकी खामियां पाई गई थीं, जिनके जरिए हैकर्स किसी भी एआई एजेंट में दुर्भावनापूर्ण निर्देश इंजेक्ट करके क्रेडेंशियल्स चुरा सकते हैं।
खामी की पहचान और नियमों के उल्लंघन का आरोप
यह एआई एजेंट अमेरिकी रक्षा मंत्रालय के एनआईपीआरनेट नेटवर्क पर लगभग साठ दिनों तक बिना किसी रोक-टोक के काम करता रहा। दो महीने की लंबी अवधि बीत जाने के बाद जाकर इस अनधिकृत कनेक्शन की पहचान हो सकी और संबंधित सिस्टम में सुधारात्मक पैच लगाया गया। रक्षा नियमों और संघीय अनुबंध शर्तों के अनुसार, किसी भी ठेकेदार कंपनी के लिए सुरक्षा उल्लंघन की जानकारी मिलने के 72 घंटों के भीतर सरकार को औपचारिक रिपोर्ट सौंपना कानूनी रूप से अनिवार्य होता है।
इस पूरे मामले में प्राथमिक प्रोटोकॉल का पालन नहीं किया गया। शुरुआत में एक्सेंट्योर की आंतरिक टीम ने इस सुरक्षा चूक को न तो आपातकालीन माना और न ही इसे तय समय सीमा के भीतर रक्षा विभाग को सूचित किया। एक आंतरिक जांच का हवाला देते हुए कंपनी के आधिकारिक प्रतिनिधि ने स्पष्ट किया कि सामने आए आरोपों की स्वतंत्र और गहन समीक्षा की गई थी और उन्हें आधारहीन पाया गया। कंपनी ने अपने अनुबंध और कानूनी दायित्वों का पूरी तरह पालन करने का दावा किया, हालांकि उन्होंने यह स्पष्ट करने से परहेज किया कि जांच किस स्वतंत्र संस्था ने पूरी की थी। दूसरी ओर अमेरिकी रक्षा मंत्रालय ने अपनी नियमित नीति का हवाला देते हुए आंतरिक सिस्टम और नेटवर्क की वर्तमान स्थिति पर कोई भी सार्वजनिक टिप्पणी करने से इनकार कर दिया।
वैश्विक भू-राजनीतिक तनाव और साइबर हमले की आशंका
यह घटनाक्रम ऐसे संवेदनशील समय में सामने आया है जब अमेरिका और पश्चिम एशिया के देशों, विशेष रूप से ईरान के बीच साइबर और रणनीतिक टकराव चरम पर है। ईरानी हैकिंग समूहों ने हाल के महीनों में कई अमेरिकी संघीय एजेंसियों और महत्वपूर्ण नागरिक बुनियादी ढांचों के डिजिटल नेटवर्क में सेंध लगाने के आक्रामक प्रयास किए हैं। ऐसे संवेदनशील दौर में रक्षा नेटवर्क के साथ लापरवाही भरा रवैया राष्ट्रीय सुरक्षा के लिए भारी खतरा पैदा कर सकता है।
सुरक्षा विश्लेषकों का मानना है कि केवल वास्तविक डेटा का लीक होना ही खतरा नहीं है, बल्कि नेटवर्क के आंतरिक नक्शे का उजागर होना भी उतना ही घातक सिद्ध हो सकता है। वॉशिंगटन स्थित आईटी कंसल्टिंग फर्म हंटर स्ट्रेटेजी के संस्थापक मैट ट्रिनर ने स्पष्ट किया कि जब कोई बाहरी हमलावर यह समझ जाता है कि रक्षा प्रणालियां एक-दूसरे से किस प्रकार जुड़ी हैं, तो वह साधारण जानकारियों को भी घातक खुफिया सूचना में बदल सकता है। उनके अनुसार ऐसा कोई नक्शा हैकर को सीधे दरवाजे खोलने की अनुमति भले न दे, लेकिन एक बार किसी भी स्तर पर पहुंच मिलने के बाद वह हमलावर को सबसे महत्वपूर्ण रक्षा डेटा तक तेजी से पहुंचने का रास्ता दिखा देता है।
सीमित अनक्लासिफाइड डेटा से टॉप सीक्रेट नेटवर्क तक का खतरा
पूर्व एनएसए हैकर और साइबर सुरक्षा फर्म आईएएनएस के फैकल्टी सदस्य जेक विलियम्स ने रेखांकित किया कि रक्षा विभाग के भीतर असंवेदनशील दिखने वाली सूचनाओं का एकत्रीकरण अपने आप में गोपनीय खुफिया जानकारी बन जाता है। यदि किसी खतरनाक सामग्री के स्थान का ब्योरा और उस ठिकाने की सुरक्षा कमजोरियों का विवरण अलग-अलग देखा जाए तो वह सामान्य श्रेणी में रह सकता है, लेकिन इन दोनों जानकारियों का मिलान करते ही वह देश का शीर्ष रक्षा रहस्य बन जाता है।
जेक विलियम्स ने यह भी समझाया कि सैन्य नेटवर्क में सॉफ्टवेयर विकास की एक निर्धारित प्रक्रिया होती है। आमतौर पर कोड और सॉफ्टवेयर टूल्स का प्रारंभिक परीक्षण गैर-गोपनीय नेटवर्क यानी एनआईपीआरनेट में किया जाता है। सफल परीक्षण के बाद उसी कोड को सिपरनेट और जेडब्ल्यूआईसीएस जैसे शीर्ष गोपनीय नेटवर्कों में तैनात किया जाता है। सिपरनेट और जेडब्ल्यूआईसीएस पूरी तरह से एयर गैप्ड सिस्टम हैं, यानी वे किसी भी बाहरी इंटरनेट या खुले नेटवर्क से भौतिक रूप से जुड़े नहीं होते। बाहरी दुनिया से सीधा संपर्क न होने के कारण इन उच्च स्तरीय प्रणालियों को रिमोट तरीके से हैक करना लगभग असंभव होता है।
यदि किसी एआई एजेंट के जरिए डेवलपर के लॉगिन क्रेडेंशियल्स चुरा लिए जाएं, तो कोई दुर्भावनापूर्ण हमलावर एनआईपीआरनेट के कोड रिपॉजिटरी में छद्म बैकडोर या स्लीपर मैलवेयर जोड़ सकता है। यदि मानवीय समीक्षा के बिना वही कोड एयर गैप्ड सिस्टम में भेज दिया गया, तो वह दुर्भावनापूर्ण कोड अत्यधिक सुरक्षित सिपरनेट नेटवर्क के भीतर जाकर सक्रिय हो सकता है। विलियम्स के अनुसार वह कोड सामान्य परिवेश में पूरी तरह निर्दोष दिखेगा, लेकिन गोपनीय नेटवर्क में पहुंचते ही आंतरिक सिस्टम को पंगु बना सकता है या डिस्ट्रीब्यूटेड डिनायल ऑफ सर्विस जैसा विनाशकारी हमला अंजाम दे सकता है।
एआई कोडिंग की अंधी दौड़ और सुरक्षा जांच की सीमाएं
सॉफ्टवेयर उद्योग और रक्षा अनुबंधों में तथाकथित वाइब कोडिंग का प्रचलन तेजी से बढ़ा है, जिसमें इंजीनियर विस्तृत विवरण लिखकर एआई टूल से हजारों लाइन का कोड तैयार करवाते हैं। चूंकि कृत्रिम बुद्धिमत्ता मानवीय क्षमता की तुलना में सैकड़ों गुना तेजी से कोड लिख सकती है, इसलिए मानवीय विश्लेषकों के लिए उस विशाल कोड के हर हिस्से की बारीकी से जांच करना लगभग असंभव हो जाता है।
जेक विलियम्स ने चेतावनी दी कि लार्ज लैंग्वेज मॉडल्स का प्रशिक्षण जिस पुराने ओपन सोर्स कोड पर हुआ है, उसमें पहले से ही कई सुरक्षा खामियां मौजूद हैं। एआई एजेंट अक्सर उन्हीं वास्तुशिल्पीय कमजोरियों को दोबारा कोड में शामिल कर देते हैं। अमेरिकी रक्षा विभाग एनआईपीआरनेट में कोड की जांच के लिए स्टैटिक एप्लीकेशन सिक्योरिटी टेस्टिंग यानी एसएएसटी उपकरणों का उपयोग करता है। लेकिन एसएएसटी केवल ज्ञात बग और सामान्य गलतियों को पकड़ पाता है। किसी हैकर द्वारा चतुराई से बनाए गए बैकडोर को यह सिस्टम पहचान नहीं पाता, क्योंकि वह कोड की तार्किक संरचना के भीतर तकनीकी खराबी के रूप में दर्ज नहीं होता।
संघीय अनुबंधों में वित्तीय दबाव और पुरानी गलतियों का इतिहास
संघीय सरकार के साथ काम करने वाले ठेकेदारों के सामने विरोधाभासी चुनौतियां खड़ी रहती हैं। एक्सेंट्योर के पास अमेरिकी सरकार के साथ 3.5 अरब डॉलर से अधिक मूल्य के अनुबंध हैं, जिनमें से अकेले रक्षा मंत्रालय के साथ लगभग 605 मिलियन डॉलर के ठेके शामिल हैं। इसके अलावा कंपनी ऊर्जा विभाग, शिक्षा विभाग और जनरल सर्विसेज एडमिनिस्ट्रेशन जैसी प्रमुख एजेंसियों के लिए भी सेवाएं प्रदान करती है। हाल ही में फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन के अनुबंध पर काम कर रहे एक्सेंट्योर के एक ठेकेदार द्वारा सुरक्षा पैच न लगाने के कारण शाइनीहंटर्स नामक हैकर समूह ने एफबीआई के हजारों कर्मचारियों की व्यक्तिगत जानकारी चुरा ली थी, जिसके बाद उस ठेकेदार को अक्टूबर की शुरुआत में हटा दिया गया था।
उद्योग विशेषज्ञों का कहना है कि सुरक्षा चूक की सूचना देने पर कंपनियों को कई बार अनुबंध खोने का वित्तीय जोखिम उठाना पड़ता है, जो पारदर्शिता की राह में बाधा बनता है। साथ ही परियोजनाओं को कम लागत और कम समय में पूरा करने का सरकारी दबाव डेवलपर्स को बिना अनुमति के एआई ऑटोमेशन टूल इस्तेमाल करने के लिए प्रेरित करता है। इससे पहले माइक्रोसॉफ्ट के सरकारी अनुबंधों में भी चीनी डेवलपर्स द्वारा लिखे गए कोड की अमेरिकी कर्मचारियों द्वारा समुचित समीक्षा न किए जाने को लेकर गंभीर सुरक्षा विवाद खड़ा हो चुका है। पेंटागन नेटवर्क में निजी एआई मॉडल का यह अनधिकृत प्रवेश दर्शाता है कि सैन्य डिजिटलीकरण में गति की चाहत सुरक्षा मानकों पर भारी पड़ रही है।