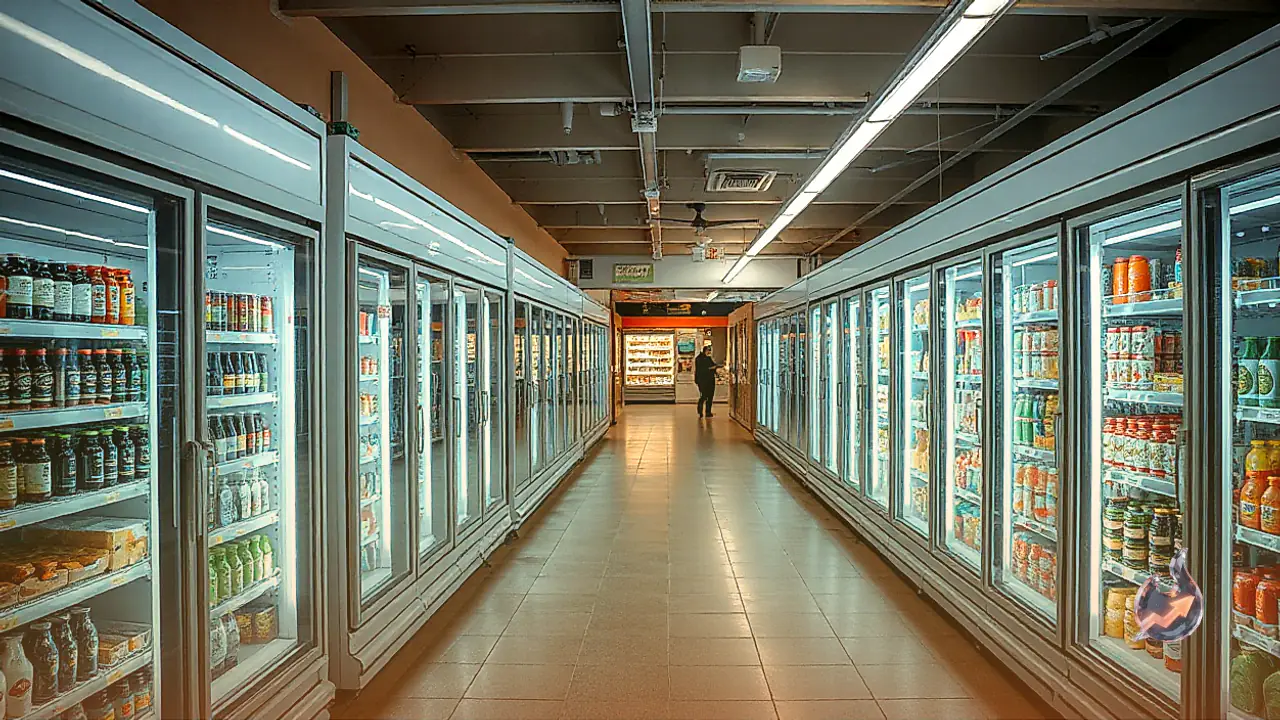















यूरोप के खाद्य वितरण ढांचे को निशाना बनाकर किए गए संगठित डिजिटल हमलों ने कई देशों की चिंता बढ़ा दी है। सोमवार को कम से कम नौ यूरोपीय देशों की सुपरमार्केट श्रृंखलाओं में स्थापित डीप फ्रीजर और रेफ्रिजरेटर अचानक गर्म होने लगे। इंटरनेट से जुड़े तापमान नियंत्रकों में छेड़छाड़ के कारण कुछ दुकानों में शीतलन इकाइयों का पारा 50 डिग्री सेल्सियस (122 डिग्री फारेनहाइट) तक पहुंच गया। इस अचानक आई तकनीकी खराबी ने खुदरा विक्रेताओं को भारी मात्रा में रखी गई खाने-पीने की वस्तुएं फेंकने के लिए मजबूर कर दिया। खाद्य आपूर्ति श्रृंखला पर योजनाबद्ध प्रहार की आशंकाओं के बीच सुरक्षा तंत्र सतर्क हो गया है।
शीतलन प्रणालियों में भारी गड़बड़ी और देशों में असर
इस साइबर घटना का प्रभाव बेल्जियम, एस्टोनिया, फिनलैंड, आयरलैंड, इटली, लक्जमबर्ग, नीदरलैंड्स, पुर्तगाल और स्वीडन में देखा गया। खुदरा विक्रेताओं के कोल्ड स्टोरेज यूनिट्स ने सामान्य ठंडक बनाए रखने के बजाय अत्यधिक गर्मी पैदा करना शुरू कर दिया। अब तक किसी भी समूह या संगठन ने इन हमलों की जिम्मेदारी स्वीकार नहीं की है। सुरक्षा विश्लेषक रिमोट एक्सेस वाली औद्योगिक प्रणालियों की कमजोरी को लेकर आशंकित हैं, क्योंकि इस प्रकार के नेटवर्क से जुड़े बुनियादी ढांचे को आसानी से दूर बैठे ही निष्क्रिय किया जा सकता है।
यह घटनाक्रम ऐसे समय में सामने आया है जब ठीक तीन हफ्ते पहले फ्रांस में लगभग 700 किराने की दुकानों को साइबर हमले का सामना करना पड़ा था। उस घटना के दौरान भी करोड़ों यूरो मूल्य का भोजन सड़ने की वजह से बर्बाद हुआ था। ताजा हमलों ने यूरोपीय संघ के नीति-निर्माताओं को यह सोचने पर विवश कर दिया है कि क्या किसी राज्य समर्थित हाइब्रिड रणनीति के तहत बुनियादी ढांचे को पंगु बनाने का प्रयास किया जा रहा है।
यूरोपीय संघ की चेतावनी और अधिकारियों का रुख
यूरोपीय संघ के खाद्य और कृषि आयुक्त क्रिस्टोफ हैनसेन ने साफ किया कि इस पूरे घटनाक्रम को बेहद गंभीरता से लिया जा रहा है और उन्होंने भविष्य में भी इस प्रकार के व्यवधानों की आशंका जताई। आयोग के प्रवक्ता थॉमस रेग्नियर ने किसी विशिष्ट पक्ष पर दोषारोपण करने से बचते हुए सुरक्षा तैयारियों पर जोर दिया। रेग्नियर ने कहा,
"ये घटनाएं एक बार फिर दिखाती हैं कि साइबर हमले कैसे आवश्यक सेवाओं को बाधित कर सकते हैं और नागरिकों के दैनिक जीवन को प्रभावित कर सकते हैं।"उन्होंने यह भी जोड़ा कि ऐसी घटनाएं अलग-थलग नहीं हैं और सभी को मिलकर डिजिटल खतरों से निपटने के लिए तैयार रहना होगा।
इटली और बेल्जियम में सामने आई जमीनी हकीकत
इटली में प्रधानमंत्री जॉर्जिया मेलोनी के प्रशासन ने खुफिया प्रमुखों के साथ उच्च स्तरीय समीक्षा बैठक आयोजित की। इतालवी सरकार का कहना था कि प्रभाव फिलहाल काफी सीमित है और उनकी राष्ट्रीय खाद्य वितरण प्रणाली का अधिकांश हिस्सा आधुनिक सुरक्षा तंत्र से लैस है। राष्ट्रीय साइबर सुरक्षा एजेंसी के अनुसार, सिसिली में को-ऑप सुपरमार्केट के कम से कम चार स्टोर और टस्कनी का एक व्यावसायिक प्रतिष्ठान इस गड़बड़ी की चपेट में आया। मेलोनी के कार्यालय ने स्थिति स्पष्ट करते हुए बताया कि जिन प्रतिष्ठानों पर असर पड़ा, वे मुख्य रूप से पुरानी सुरक्षा प्रणालियों पर चल रहे थे, जिनके डिजिटल इंटरफेस सीधे इंटरनेट से जुड़े थे और प्रमाणीकरण के पर्याप्त उपाय नहीं थे।
दूसरी ओर, बेल्जियम इस हमले से सबसे बुरी तरह प्रभावित देशों में शामिल रहा, जहां दर्जनों दुकानों ने रेफ्रिजरेशन सिस्टम ठप होने की सूचना दी। बेल्जियम के संघीय अभियोजकों ने इस पूरे मामले में औपचारिक जांच शुरू कर दी है। डेल्हाइज़ सुपरमार्केट के एक प्रबंधक मैथ्यू टिलमैन ने नुकसान पर गहरा अफसोस जताते हुए कहा,
"मुझे समझ ही नहीं आता कि कोई ऐसा कैसे कर सकता है... हम इतना सारा खाना फेंकने की नौबत तक कैसे पहुंच गए?"स्टोर प्रबंधकों के लिए इस पैमाने पर खाद्य सामग्री का नष्ट होना बेहद दर्दनाक साबित हुआ।
आयरलैंड, पुर्तगाल और उत्तरी यूरोप का परिदृश्य
आयरलैंड में म Musgrave समूह के स्वामित्व वाले सुपरवैल्यू नेटवर्क के 13 स्टोर इस साइबर प्रकरण से प्रभावित हुए। समूह के प्रवक्ता ने बताया कि सोमवार से ही प्रभावित दुकानों में प्रशीतित और जमे हुए सामान की आपूर्ति फिर से बहाल करने का काम तेजी से शुरू कर दिया गया था। नीदरलैंड्स में कुछ स्थानीय पड़ोस की दुकानों को मुश्किलों का सामना करना पड़ा। डच बाजार में पिछले महीने भी अल्बर्ट हाइजन नामक प्रमुख सुपरमार्केट चेन को एक अलग साइबर हमले के चलते अपनी कई सेवाएं ऑफलाइन करने के लिए मजबूर होना पड़ा था।
पुर्तगाल में मॉस्केटियर्स समूह ने पुष्टि की कि इंटरमार्शे के सात आउटलेट्स में दर्ज की गई घटनाएं साइबर हमले का परिणाम थीं। समूह ने संकेत दिया कि हमले का मुख्य निशाना रेफ्रिजरेशन सिस्टम की निगरानी करने वाला एक बाहरी सेवा प्रदाता था। स्वीडन की आईसीए चेन ने भी सीमित संख्या में दुकानों में फ्रीजर की समस्या की जानकारी दी, हालांकि उन्होंने सीधे साइबर हमले की पुष्टि नहीं की; देश की राष्ट्रीय एजेंसियां इस पर नजर रखे हुए हैं। फिनलैंड के केस्को समूह ने कुछ छोटी किराने की दुकानों में असामान्य तापमान दर्ज किए जाने के बाद जांच बैठा दी। वहीं, एस्टोनिया में कम से कम एक सुपरमार्केट में तापमान 50 डिग्री सेल्सियस तक चढ़ने की खबर सामने आई।
ब्रिटेन में बुनियादी ढांचे को लेकर अलर्ट
ब्रिटेन में नेशनल साइबर सिक्योरिटी सेंटर (एनसीएससी) ने घरेलू खुदरा विक्रेताओं को सतर्क करते हुए फ्रिज तापमान नियंत्रण से जुड़े सॉफ्टवेयर को तुरंत अपडेट करने की सलाह दी है। एजेंसी ने अनुमान जताया कि अगले दो वर्षों के भीतर देश के महत्वपूर्ण राष्ट्रीय बुनियादी ढांचे पर कृत्रिम बुद्धिमत्ता (AI) द्वारा संचालित साइबर हमले होने की प्रबल संभावना है।
एनसीएससी के प्रमुख रिचर्ड हॉर्न ने स्पष्ट किया कि ब्रिटेन में भी कुछ मामलों में संवेदनशील तकनीक का दुरुपयोग किए जाने की पुष्टि हुई है। हॉर्न ने बताया,
"यह केवल सुपरमार्केट तक सीमित नहीं है, बल्कि पूरी खाद्य आपूर्ति श्रृंखला से जुड़ा है।"उन्होंने यह भी रेखांकित किया कि सुरक्षा एजेंसियां रात भर उन संगठनों को सचेत करने में जुटी रहीं, जिनके सिस्टम सीधे तौर पर इंटरनेट पर खुले और असुरक्षित पाए गए थे। पूरे यूरोप में हुए इस नुकसान का कुल वित्तीय आकलन करोड़ों यूरो में आंका जा रहा है।